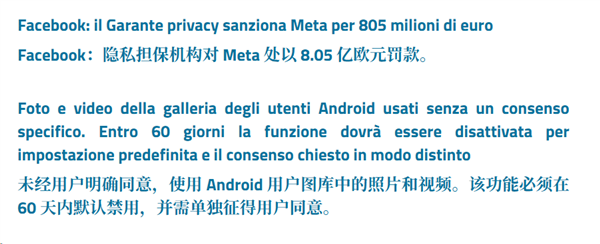
AiSiri网11月15日消息,意大利个人数据保护机构近日向Facebook母公司Meta开出8.05亿欧元(约合59.1亿元人民币)罚单。原因是其Android应用在未充分告知用户、未获得单独明确同意的情况下,访问手机相册中的照片、视频及相关元数据,涉及约2000万名意大利用户。
这次风波的导火索,是Meta在2023年上线的一项“相册推荐”功能。用户浏览Facebook时,系统会自动扫描手机本地相册,挑出照片和视频,然后弹出提示问你要不要发个动态。乍一看挺贴心,但问题出在授权环节上。
意大利监管机构调查后发现,Facebook确实会申请相册访问权限,但它用的是那种“一揽子授权”——权限申请说明写得含糊其辞,用户很难意识到:同意之后,你的每一张自拍、每一段视频都可能被后台分析,用来生成发帖建议。更糟的是,这个功能默认就是开启的,一旦你点了“允许”,相册就像开了闸,而Meta到底读了哪些照片、读了多少次,用户根本无从得知。
监管机构的态度很明确:手机里的照片和视频属于高度私密信息,不能靠一次笼统的授权就给其他功能开绿灯。这笔罚款的算法也颇有深意——8.05亿欧元约占Meta全球营业收入的0.47%,账面上不算伤筋动骨,但鉴于受影响用户规模(约2000万)、违规持续时间(2023年至今)、Meta过往的隐私违规记录以及调查期间的配合态度,这个数字更像是监管层在传递信号:别把用户隐私当免费矿藏。
Meta方面的回应倒是不出所料:不认罚,要上诉。官方解释说,那个推荐功能本质是帮用户“省事”,只有拿到权限才能工作,而且用户随时可以在系统设置里关闭权限。这话表面听起来没毛病,但细想一下——在弹窗里把“允许访问”和“个性化推荐”混为一谈,用户真的明白自己同意的是什么吗?
事实上,这已经不是Meta第一次因为类似问题被欧洲监管机构盯上。从GDPR生效以来,Meta在欧盟的隐私罚单累计早已超过数十亿欧元。这次意大利的8.05亿,虽然金额上不及去年爱尔兰对Meta开出的12亿(因数据传输违规),但针对“相册读取”这种日常功能动手,对普通用户的警示意义更强——你手机上所有看似无害的App权限,都可能是数据黑洞的入口。
最后留个思考题:打开你的安卓手机,看看相册权限列表里,除了相机和图库,还有多少个App有“读取和写入”的权限?如果超过三个,那Meta这次挨的罚单,或许离你并不远。
